
Phishing-Simulation · PEARL
Trainieren Sie genau die Angriffe, die wirklich passieren.
Angreifer testen Ihre Belegschaft jeden Tag. PEARL tut es zuerst – kontrolliert, realistisch und mit sofortigem Lerneffekt. So wird aus dem größten Einfallstor Ihre wachsamste Verteidigungslinie.
Selbst ausprobieren
Lassen Sie sich einmal selbst erwischen.
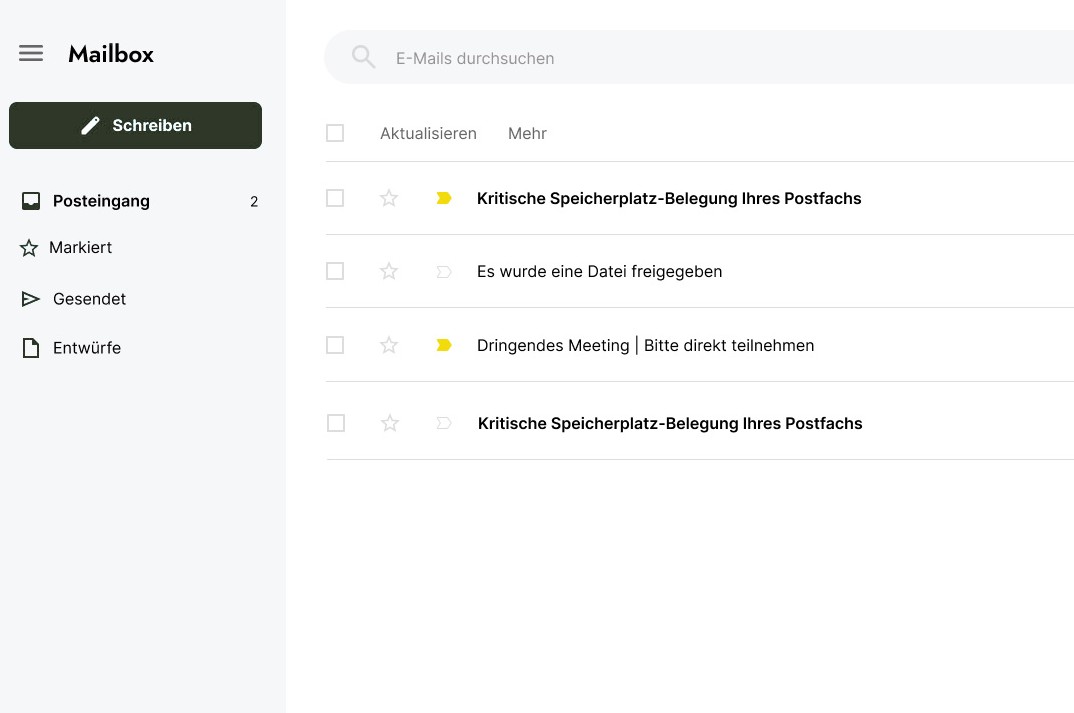
Drei Mails im Posteingang – eine davon ist eine Falle. Wer klickt, wird nicht vorgeführt, sondern lernt im Moment der höchsten Aufmerksamkeit. Wer meldet, wird zum Frühwarnsystem.
- 10:47
Zustellservice
Ihre Sendung konnte nicht zugestellt werden
- 09:12
Teamassistenz
Raumbuchung Donnerstag
- Gestern
Personalabteilung
Neue Urlaubsregelung ab Januar
Ihre Sendung konnte nicht zugestellt werden
Zustellservice <[email protected]>
Guten Tag,
wir konnten Ihre Sendung heute nicht zustellen. Bestätigen Sie Ihre Adresse innerhalb von 24 Stunden, sonst geht das Paket an den Absender zurück.
Ihr Zug
Würden Sie klicken – oder melden?
Das ist eine simulierte Phishing-Mail, wie sie Ihre Beschäftigten im echten Posteingang bekommen. Probieren Sie beides aus: den gelben Knopf in der Mail oder „Phishing melden“.
Wie viele in Ihrem Team hätten geklickt?
Wir richten eine Testkampagne für eine Abteilung ein – abgestimmt, anonym ausgewertet, mit Aufklärungsseite.
Mitmach-Beispiel mit erfundenen Absendern. Es werden keine Eingaben gespeichert.
KI-Kampagnen in Sekunden
Mail, Landingpage, Aufklärung – auf Knopfdruck.
- Komplette Kampagne in Sekunden statt Stunden Handarbeit
- Mehrere Varianten je Zielgruppe – A/B-Tests, Betreff- und Formulierungsvarianten
- Mehrsprachig und mandantenspezifisch personalisiert
- Metadaten je Simulation: Risikokategorie, Schwierigkeitsgrad, empfohlener Folgekurs
- Direkt in der Plattform – kein externes Zusatz-Tool, kein Medienbruch
KI-Kampagne
E-Mail-Vorlage
Sendung zustellen
Fake-Landingpage
Aufklärungsseite
KI entwirft, Menschen geben frei – jeder Schritt protokolliert
- 01
KI erstellt den Entwurf
- 02
Redaktionelle Prüfung durch Awareness-Fachleute
- 03
Rechtliche Prüfung (Datenschutz, Arbeitsrecht)
- 04
Technische Validierung und Testausspielung
- 05
Freigabe je Mandant, Audit-Trail inklusive
Nach der Simulation: der passende Kurs, ebenfalls per KI.
Mit KAIA erstellt Ihr Security-Team eine Nachbesprechung genau zum simulierten Angriffsmuster – aus Ihren eigenen Richtlinien und Meldewegen, schnell, zielgruppengenau und dokumentiert.
Realistische Szenarien
Köder, die Ihre Mitarbeitenden wirklich erreichen.
Themen
- Filesharing
- Sicherheitswarnungen
- Kontosperrungen
- Finanztransaktionen
- Paketzustellung
- Gewinnspiele
- Behördenmitteilungen
Techniken
- Links
- Anhänge
- Downloads
- Makros
- QR-Codes (Quishing)
- Gefälschte Login-Seiten
Fertige Kampagnen zum Durchstöbern – öffnet in einem neuen Fenster.
So funktioniert es
Angreifen, lernen, melden, belegen – in einem Kreislauf.
- 01
Realistisch angreifen
Vorlagen nach aktuellen Warnungen von BSI und Phishing-Radar – vom einfachen Köder bis zum Spear-Phishing. Kampagnen starten auf Knopfdruck.
- 02
Sofort lernen
Wer klickt, landet auf einer Aufklärungsseite mit konkreten Hinweisen, woran die Mail zu erkennen war. Ohne Bloßstellung, im Moment der höchsten Aufmerksamkeit.
- 03
Melden statt löschen
Ein Melde-Button für Outlook, Gmail und weitere Clients macht aus Mitarbeitenden aktive Sensoren für Ihr Security-Team.
- 04
Wirkung belegen
Echtzeit-Dashboards zeigen Zustellung, Öffnung, Klicks und Meldungen. Audit-Reports erzeugen Sie auf Knopfdruck – personalisiert oder anonymisiert.
Mikrolernen im Moment des Klicks
Der Fehler wird zur besten Lektion.
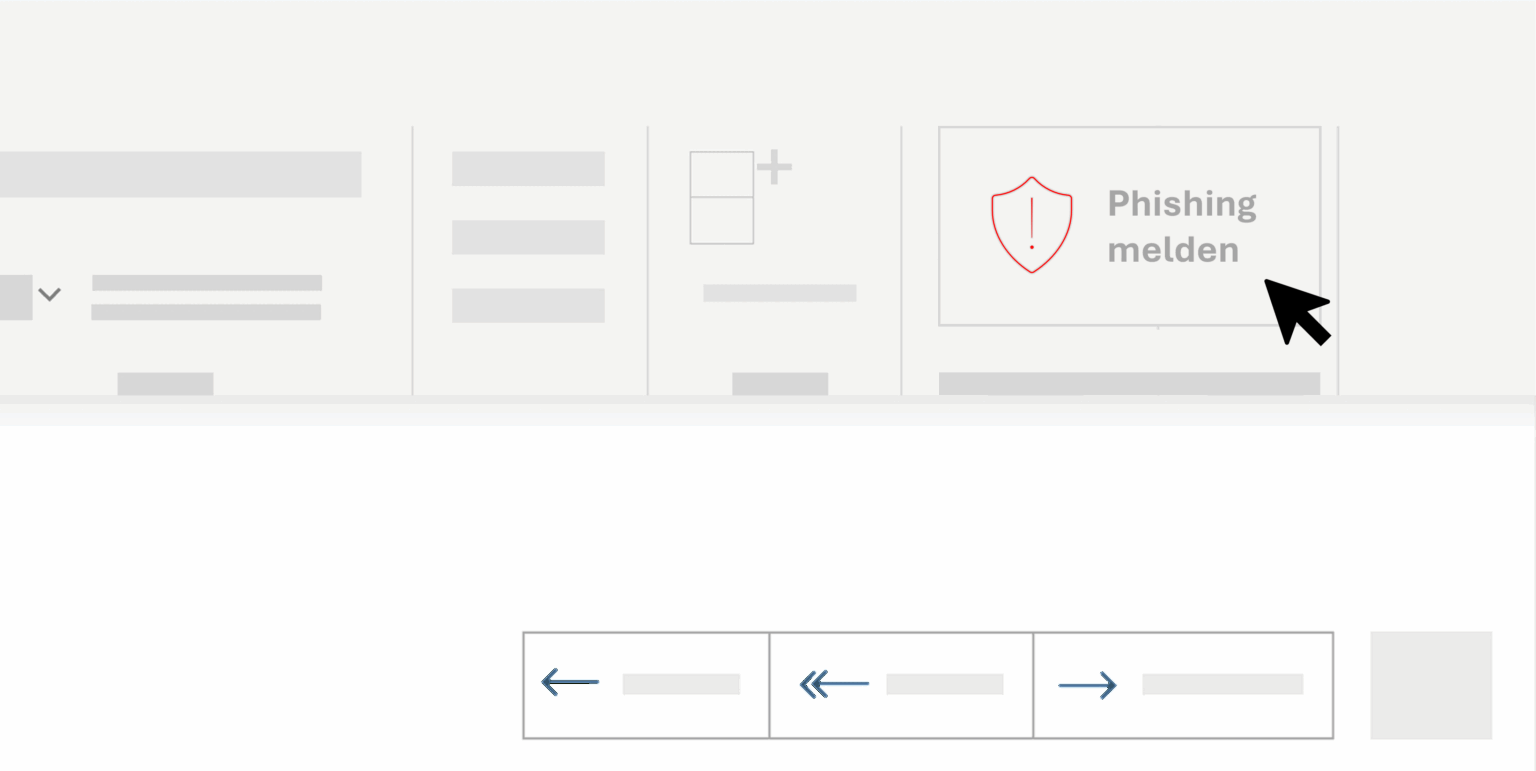
Melde-Button
Aus Zielscheiben werden Frühwarnsysteme.
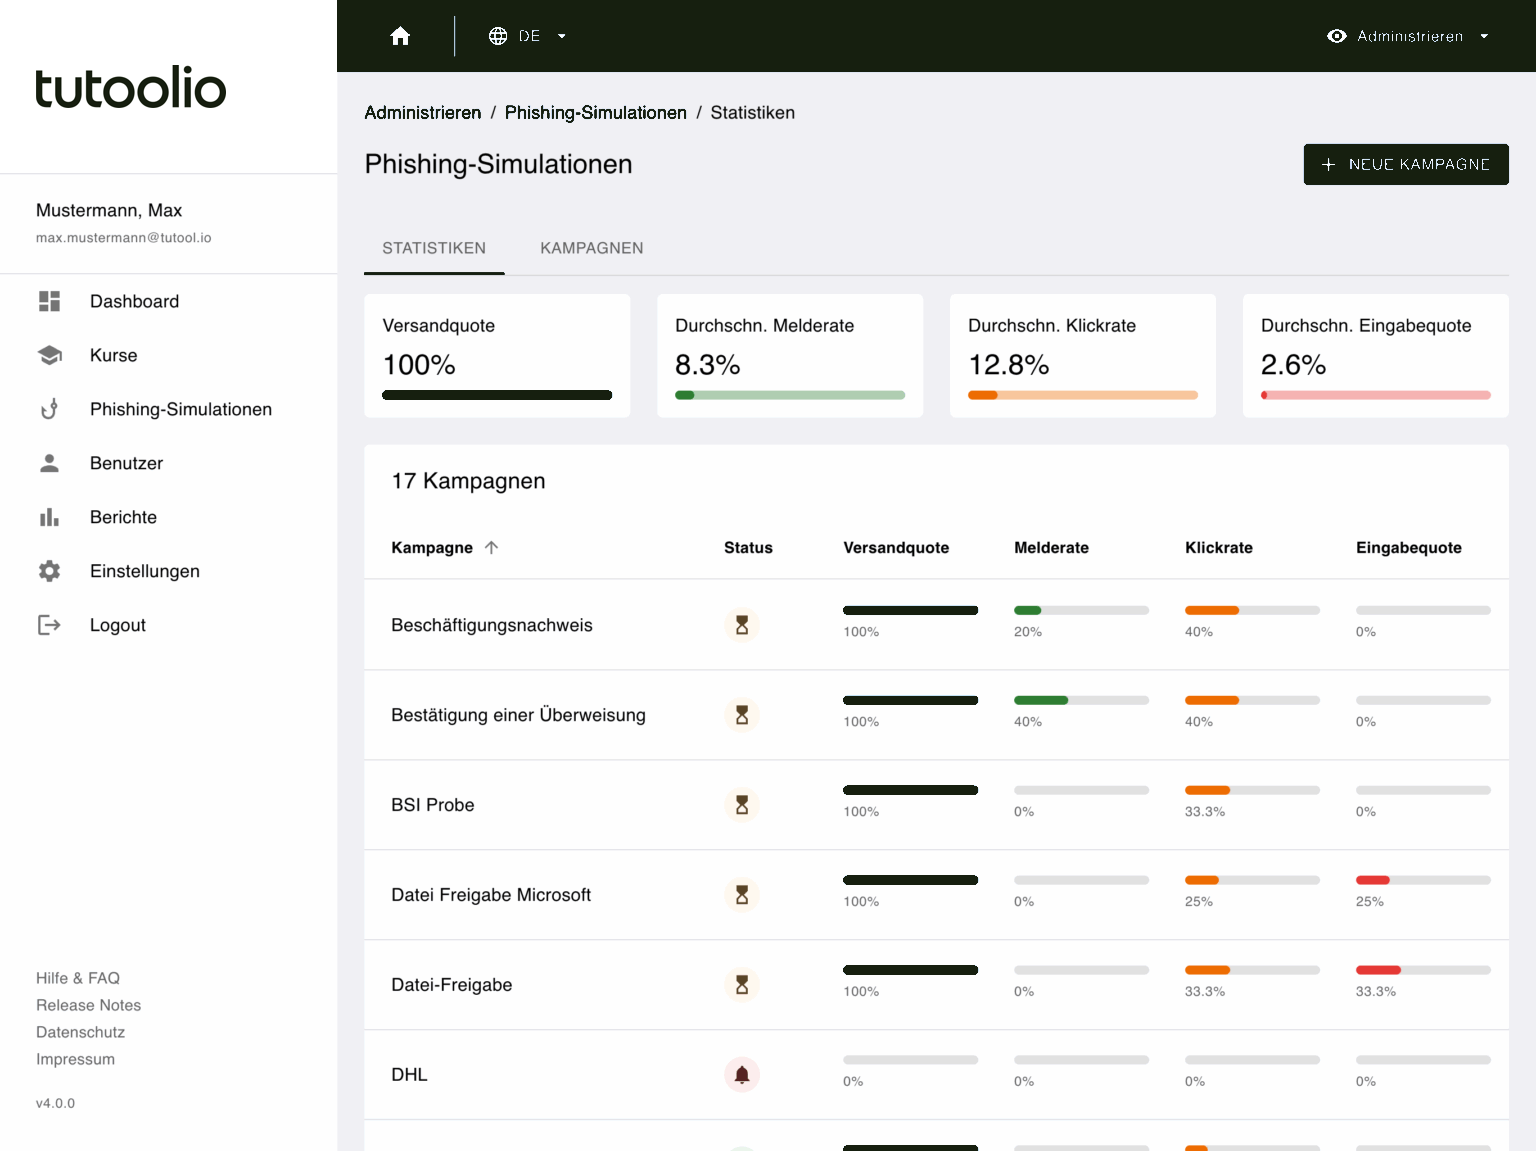
Echtzeit-Dashboard
Human Risk, den Sie dem Vorstand zeigen können.
- Keine Namen in Reports, wenn Sie es so festlegen
- Kampagnen für Abteilungen oder Risikogruppen
- Exportierbare Nachweise für ISB, Revision und Auditoren
Integration
Passt in Ihren Tech-Stack – in Tagen statt Monaten.
Full-Service und White-Label
Sie entscheiden, wie viel Sie selbst machen.
Was regelmäßige Simulationen bewirken können
- Risikoreduktion
- bis zu 70 %
- Klickrate nach drei Monaten
- −50 %
- reagieren nach fünf Simulationen
- < 10 %
Werte laut TUTOOLIO-Produktdokumentation, die sie als konsistente Ergebnisse empirischer Studien zu Phishing-Simulationen ausweist. Es handelt sich nicht um Messwerte einzelner TUTOOLIO-Kunden.
Wie viele Ihrer Mitarbeitenden würden heute klicken?
Finden Sie es heraus, bevor es ein Angreifer tut. Wir zeigen Ihnen PEARL an Ihrer eigenen Ausgangslage.