
tutoolio

Für die IT-Leitung

Awareness, die sich in Ihre Landschaft einfügt – statt sie zu belasten.

Was Sie für eine Bewertung brauchen: Architektur, Identitätsanbindung, Mandantentrennung, Betriebsmodell und der realistische Aufwand bis zum ersten Kurs.
tutoolio-instanz.yaml

hosting: Frankfurt am Main · kein Transfer außerhalb des EWR

umgebungen: Integration · UAT · Produktion – je eigenes, isoliertes Netz

sso: Keycloak · SAML · OIDC

provisioning: SCIM · alternativ CSV-Import

mandanten: getrennt über Instance-ID und Tenant-ID

standards: SCORM 1.2/2004 · xAPI · cmi5 · REST/OpenAPI

backup: täglich · AES-256 · 14 Tage Vorhaltung

betrieb: SaaS – Hosting, Updates, Backups bei TUTOOLIO

# Instanz und Branding: 1–3 Tage

Anbindung in Tagen

Benutzer kommen aus Ihrem Identity Provider – nicht aus Excel.

Provisionierung per SCIM, Anmeldung per SSO. Neue Mitarbeitende sind automatisch eingeplant, Ausgeschiedene automatisch entfernt. Kein Pflegeaufwand, kein Schatten-Verzeichnis.
  • Microsoft Entra ID
  • Google Workspace
  • Okta
  • Keycloak
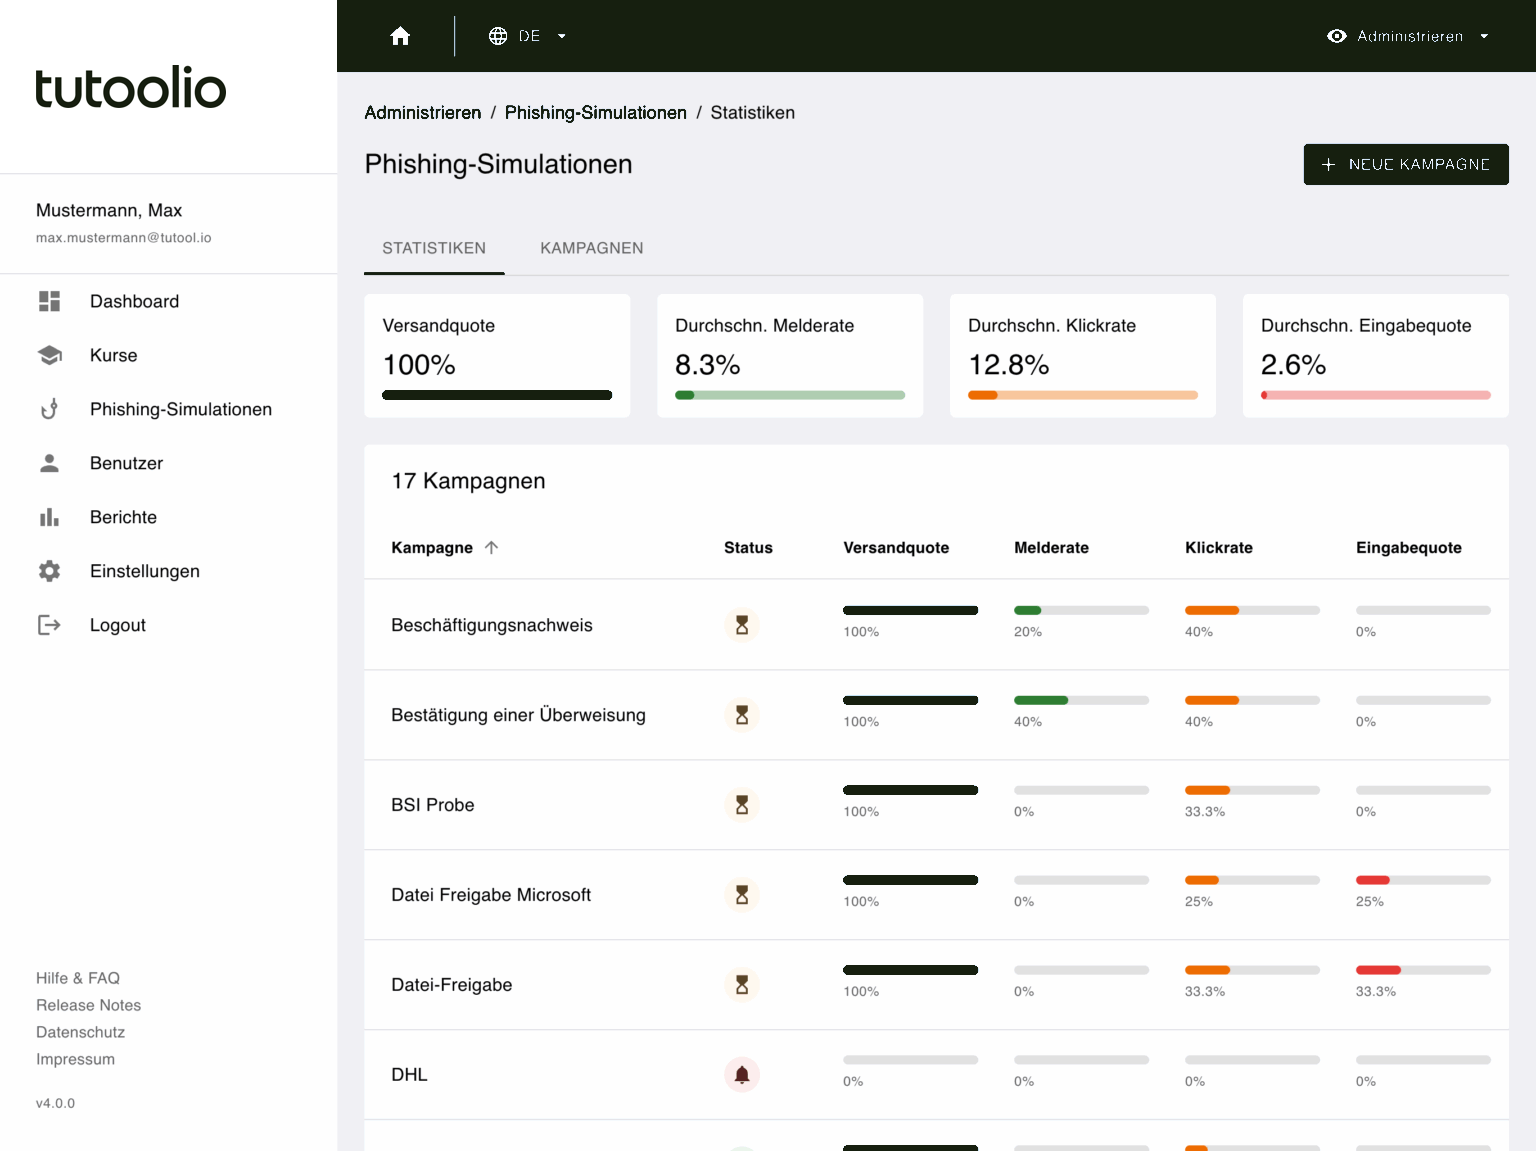
Administrationsoberfläche mit Statistiken der Phishing-Simulationen

Technik im Überblick

Sechs Fragen, die vor jeder Einführung geklärt sein sollten.

Architektur und Hosting

  • Entwickelt und betrieben aus Bonn – Hosting in Frankfurt am Main; kein Transfer in Drittländer außerhalb des EWR
  • Containerisierte Microservices, relationale Datenbank und verschlüsselte Dateiablage
  • Drei getrennte Umgebungen – Integration, UAT, Produktion – jeweils in eigenem, isoliertem Netz

Identität und Zugriff

  • Single Sign-on über Keycloak: SAML (On-Premise-AD, ADFS) und OIDC (Entra ID, Okta, Google Workspace)
  • Automatisches Provisioning per SCIM, alternativ CSV-Import
  • Multi-Faktor-Authentifizierung optional; Passwörter mit PBKDF2 und 27.500 Iterationen geschützt

Mandantentrennung

  • Trennung über Instance-ID und Tenant-ID – keine geteilten Daten zwischen Instanzen und Mandanten
  • Eine Instanz, beliebig viele Mandanten mit eigenem Logo, eigener CI und eigenen Rollen
  • KI-Funktionen pro Mandant ein- und ausschaltbar

Schnittstellen und Standards

  • REST-API mit OpenAPI-Beschreibung
  • Lerninhalte nach SCORM 1.2/2004, xAPI und cmi5
  • Health- und Metrics-Endpunkte für das Monitoring

Betrieb als SaaS

  • Hosting, Updates, Sicherheit und Backups liegen bei TUTOOLIO
  • Tägliche, AES-256-verschlüsselte Backups mit 14 Tagen Vorhaltung; Wiederherstellung in ca. 30 Minuten
  • Mindestens ein vollständiger Recovery-Test pro Jahr

Einführungsaufwand

  • Instanz und Branding: 1–3 Tage
  • Nutzerverwaltung: 1–5 Tage; Kurse aus der Bibliothek ab Tag 1 nutzbar
  • Komplexe SSO-Setups: 2–6 Wochen

Angaben laut TUTOOLIO-Produkt- und Technikdokumentation. Detaillierte Unterlagen stellen wir im Rahmen einer Evaluierung bereit.

Häufige Fragen

Aus Sicht der IT.

Weitere Details zu Verschlüsselung, Backups und Auftragsverarbeitung finden Sie im Trust Center.
Müssen wir eigene Server oder Updates betreuen?
Nein. Die Plattform wird als SaaS betrieben; Hosting, Updates, Sicherheit und Backups übernimmt TUTOOLIO.
Können bestehende Lerninhalte übernommen werden?
Inhalte nach SCORM 1.2/2004, xAPI und cmi5 lassen sich einbinden. Mit KAIA erstellte Kurse lassen sich in diesen Formaten auch exportieren.
Wie wird die Phishing-Simulation abgesichert?
Jede Simulation in PEARL erfordert eine mandantenspezifische Freigabe. Vorlagen durchlaufen Redaktion, rechtliche Prüfung und technische Validierung und werden in isolierten Gruppen getestet; alle Schritte sind im Audit-Trail protokolliert.

Technische Bewertung gemeinsam durchgehen.

Wir besprechen Ihre Identitätslandschaft, bestehende Lernsysteme und Anforderungen an den Betrieb – mit konkreten Antworten statt Folien.